

- Online nákupní platformu Rohlík.cz sužuje masivní únik dat ze zákaznické podpory
- V oficiálním vyjádření firma vysvětluje, že nemělo dojít k odhalení citlivých informací
- Dotčení zákazníci dostali vyrozumění e-mailem, včetně pokynů, na co si dát pozor
Českým internetem otřásá bezpečnostní incident, který se týká jednoho z největších tuzemských online supermarketů. Rohlík.cz potvrdil únik osobních údajů části svých zákazníků. Neznámý útočník měl získat přístup k internímu nástroji zákaznické podpory a stáhl z něj data, která mohou obsahovat důvěrné informace, například doručovací adresy, ale také přepisy komunikace se zákaznickou podporou.
Únik zákaznické podpory Rohlík.cz
Společnost o incidentu začala informovat zákazníky prostřednictvím e-mailu. V něm vysvětluje, jaké údaje mohly být odcizeny, jaká opatření přijala a na co by si nyní měli lidé dávat pozor. Zároveň ujišťuje, že nedošlo k prolomení databází s uživatelskými hesly ani platebními údaji a že e-shop i mobilní aplikace nadále fungují bez omezení.
Rohliku utekla data z podpory. Jmeno, prijmeni, email a historii komunikace za 6 mesicu. pic.twitter.com/zR3Rjk0E3v
— Daniel Trojan (@dtcz) October 11, 2026
Podle informací, které Rohlík zveřejnil, se incident týká interního nástroje používaného při komunikaci se zákazníky. Neoprávněná osoba z něj získala část uložených dat. Nešlo přitom pouze o běžné kontaktní informace. Mezi potenciálně odcizenými údaji jsou jména, e-mailové adresy a obsah komunikace se zákaznickou podporou. Podle toho, jak zákazník firmu kontaktoval, mohly uniknout také e-maily, textové chaty, soubory nahrané do konverzace nebo přepisy telefonických hovorů s operátory. Do incidentu spadá rovněž komunikace s virtuálním AI chatbotem.
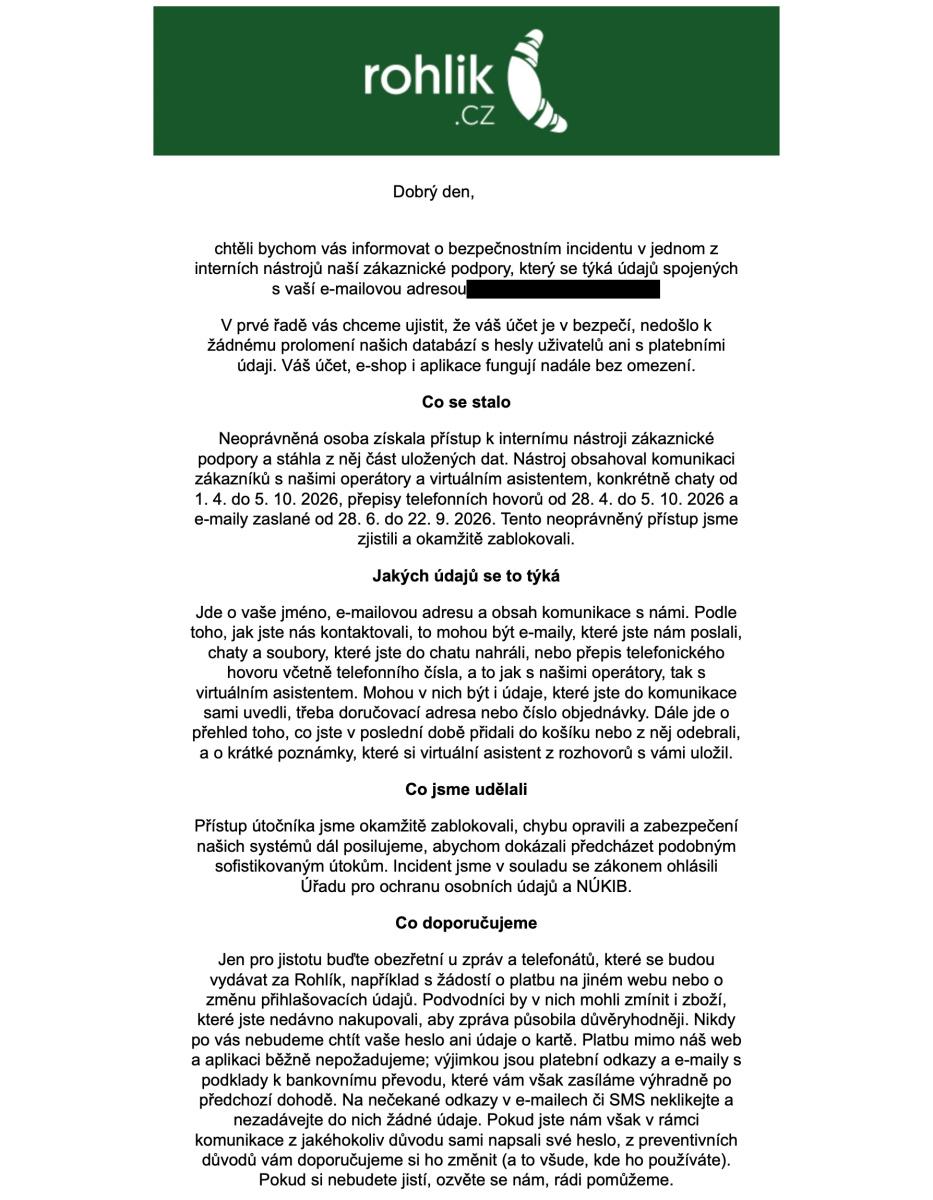
U některých zákazníků se únik může týkat i telefonního čísla, doručovací adresy nebo čísla objednávky. Tyto údaje nemusel útočník získat z oddělené databáze – mohly se nacházet přímo v konverzacích, které lidé se zákaznickou podporou vedli. Rohlík navíc upozorňuje na další kategorii informací. V odcizených datech se mohl nacházet přehled zboží, které zákazníci v poslední době přidali do nákupního košíku nebo z něj odebrali, a také krátké poznámky, které si virtuální asistent ukládal z předchozích rozhovorů.
Od dubna do října
Právě tato kombinace může být z pohledu soukromí nepříjemná. Útočník totiž může vedle kontaktních údajů získat i kontext, díky němuž lze připravit mnohem přesvědčivější podvodné zprávy. Podle e-mailu rozeslaného zákazníkům se incident vztahuje na komunikaci z několika posledních měsíců roku 2026. Konkrétně jde o tyto časové úseky:
- Chaty se zákaznickou podporou: od 1. dubna do 5. října 2026.
- Přepisy telefonických hovorů: od 28. dubna do 5. října 2026.
- E-maily zaslané zákaznické podpoře: od 28. června do 22. září 2026.
Zatím není jasné, kolika zákazníků se únik skutečně týká. Z uvedených časových rozmezí nelze automaticky vyvozovat, že byla odcizena komunikace každého člověka, který v daném období Rohlík kontaktoval. Firma hovoří o části uložených dat a zákazníky informuje o incidentu individuálně. Pokud vám tedy upozornění od zákaznické podpory nedorazilo do e-mailu, nejspíš se vás únik netýká.
„Dotčené zákazníky společnost informuje e-mailem. Zákazníky, kteří v komunikaci sami uvedli heslo nebo údaje o platební kartě, kontaktovala napřímo. Všechny zákazníky Rohlík zároveň žádá o zvýšenou opatrnost vůči podezřelým e-mailům, SMS zprávám a telefonátům,“ uvedl pro Novinky.cz mluvčí Rohlíku Ondřej Obergruber.
Hesla ani platební údaje prý neunikly
Dobrou zprávou je, že podle vyjádření společnosti nebyly prolomeny databáze s uživatelskými hesly ani systémy obsahující platební údaje. Zákazníci by tedy neměli automaticky předpokládat, že útočník získal přístup k jejich účtům nebo snad platebním kartám. To ovšem neznamená, že je situace bez rizika.

Co doporučujeme?
- Podvodníci mohou znát vaše nedávné nákupy a vydávat se za zákaznickou podporu Rohlíku.
- Nikdy nesdělujte heslo ani údaje o platební kartě a neklikejte na nečekané odkazy.
- Pokud jste heslo sami poslali v komunikaci se zákaznickou podporou, preventivně ho změňte všude, kde ho používáte.
Rohlík upozorňuje také na falešné žádosti o platbu mimo oficiální web či aplikaci nebo o změnu přihlašovacích údajů. Platební odkazy a podklady k bankovnímu převodu společnost zasílá pouze po předchozí dohodě. Pokud si nejste jistí pravostí zprávy, obraťte se přímo na zákaznickou podporu.
Kombinace jména, e-mailové adresy, telefonního čísla a informací o předchozích nákupech může podvodníkům výrazně usnadnit přípravu cílených útoků. Zpráva, která zmiňuje konkrétní objednávku nebo zboží, může na první pohled působit mnohem důvěryhodněji než běžný phishingový e-mail.
Rohlík uvádí, že neoprávněný přístup zablokoval, chybu opravil a pokračuje v posilování zabezpečení svých systémů. Incident zároveň nahlásil Úřadu pro ochranu osobních údajů a Národnímu úřadu pro kybernetickou a informační bezpečnost (NÚKIB).

Jakub Fišer
Další dnešní články